后路的单位
追本之箭 — 后路的单位
2026-08-11 Tue 07:02
起点:有后路,却救错了东西
能启动的冗余 说:危险越线时,后路必须有触发器和执行权,能从库存立刻变成动作。
越线的约束 说:真正决定系统能不能继续走的,不是所有困难,而是那根已经 λ > 0 的 binding constraint。
把两句话撞在一起,会掉出一个比“能不能启动”更冷的问题:
启动的后路,救的是哪一根约束?
项目缺的是真实需求,多加十个人没有用。
身体缺的是睡眠,多给一笔钱没有用。
关系缺的是信任,多腾两天空档没有用。
系统缺的是独立电源,再多一台接在同一条电网上的备用机也没有用。
这些系统都有冗余,冗余也能启动。
只是它们在危险来临时,拿出了一种单位错误的资源。
能启动却买不回失去之物的后路,只是另一种库存幻觉。
所以真正的问题不是:
我还剩多少?而是:
正在卡死我的那根约束,究竟收什么货币?第一层:量纲
每一根约束,都在截断某一个具体维度的行动:
现金流约束  →  需要可立即支付的流动性
时间约束    →  需要尚未错过的窗口
认知约束    →  需要可用的注意力与判断力
权限约束    →  需要合法的访问权与决断权
信任约束    →  需要他人愿意再次暴露于你
物理约束    →  需要能真正承载负荷的材料或能量
这些东西都可以被叫作“资源”,却不是同一种资源。
一吨钢不能替代一小时。
一百小时不能替代一次授权。
一张支票不能替代已经失去的信用。
把系统的约束写成向量 c = (c₁, c₂, ... , cₙ),冗余写成向量 r = (r₁, r₂, ... , rₙ)。
危险发生时,不是 Σr 越大越安全。真正有用的是冗余在 binding 维度上的投影:
有效后路 ≠ 冗余总量

有效后路 = 冗余在 λᵢ > 0 的约束维度上
          能及时兑现的那一部分
其余资源没有消失,也不是没有价值。
它们只是对眼前这道门没有钥匙形状。
约束一旦 binding,就拒绝听你的总资产故事。
它只检查:你有没有它所要求的那个单位。
第二层:兑换
一种资源能救另一根约束,中间必须存在一条转换路径:
资源 A
  × 可兑换率 q
  × 可调用率 a
  × 剩余窗口 w
  → 约束 B 上的有效救援
钱可以买时间,前提是还有人愿意接单、问题允许外包、交接来得及。
关系可以换信息,前提是信任没有透支、对方有能力、此刻还能联系上。
备用方案可以换连续性,前提是数据兼容、人员会用、切换耗时小于剩余窗口。
经验可以换判断,前提是环境没有换题、旧模型仍对新世界有解释力。
平时,我们看见的是资源的标价。
危机里,决定生死的是资源的清算条件。
只要 q、a 或 w 中有一项归零,再厚的库存也兑现不出行动:
R_eff = R × q × a × w这不是用公式制造精确。
它只是揭穿一句最常见的自我安慰:
“真有事,我总能把别的东西调过来。”
“总能”隐去了市场、权限、带宽、延迟和他人的同意。平时顺滑的兑换链,一受压就会露出每一个接头。
第三层:共因
两份资源摆在两个位置,不等于两份独立后路。
两台服务器,共用一条电源
两家供应商,共用一个上游
两个账户,共用一种冻结权限
两条方案,共用同一个关键人物
两个判断者,共用同一份错误数据
平时看,它们彼此分开。
压力真正到来时,共因会把它们重新捆成一个单点。
这时,第二份资源不是冗余。
它只是第一份资源的影子。
可以把后路再收紧一步:
有效后路
= 单位匹配
× 可及时兑换
× 与主路故障独立
少了独立性,冗余会在主路倒下的同一秒倒下。
少了单位匹配,冗余会站着看主路死。
少了及时兑换,冗余会在事故结束以后证明自己理论上有用。
所以真正的压力测试,不该只问“备用还在不在”,而要问:
什么事件能同时让主路、后路和它们之间的兑换桥一起失效?
那个事件,才是系统真实的单点。
第四层:基底
答案不是囤积更多同类库存。
而是让后路组成一组能覆盖不同失效方向的基底。
流动性    → 买得到仍可购买的东西
空档      → 处理尚可逆、但需要时间的问题
低承诺    → 在世界换题时转向
独立路径  → 主路失效时保持连续
可信关系  → 单人模型失效时获得外部能力
停止权    → 其他资源都无法修复时,截断损失
它们之所以重要,不是因为每一项都很多。
而是因为它们尽量指向不同方向,且不被同一个故障一起拿走。
一仓库同单位资源,解决的是容量问题。
一组跨维、独立、可兑换的资源,解决的才是未知问题。
这也解释了为什么某些看起来“不高效”的配置格外坚韧:低杠杆、空日程、不同认知来源、可以离开的关系、不同技术栈的备用路径。它们没有把一个维度堆到最高,却让系统不至于被一根突然变正的 λ 一刀封死。
鲁棒不是资源多。
鲁棒是世界从任何一个主要方向收税时,你手里都有一种它认的货币。
第五层:不可换
到这里,后路最深的边界露出来了:
有些损失不能被补偿,只能被阻止。
钱可以补偿收入,不能把一段不可逆的身体损伤倒放。
新机会可以补偿旧机会,不能把已经错过的共同时间重新发生一遍。
道歉可以打开修复,不能让伤害从对方身体里从未发生。
成功可以覆盖失败的账面,不能自动买回被手段卖掉的诚实。
当某个维度不可替代,后路就不能设计成“越线以后拿别的来赔”。
它只能设计成:不让那根线被越过。
这时,护栏本身就是唯一同单位的冗余。
睡眠的后路,是在判断力消失以前停下,不是事后多喝咖啡。
信任的后路,是在越界以前保留对方的拒绝权,不是事后增加补偿。
主体性的后路,是在救援时仍保留退出与否决,不是活下来以后再归还自由。
不可替代之物的安全边际,不存在于库存里。
它存在于越线之前那一点尚未被使用的克制里。
终点:世界不接受总分支付
我们喜欢把所有东西折成一个总量:财富、能力、人脉、时间、自由、生命质量。
总量让人安心,因为只要总分够高,似乎哪里破了都能从别处补。
可真正的边界从不按总分结算。
缺氧时,银行余额不能呼吸。
失信时,工作时长不能作证。
时间结束时,未来收益不能回来替你在场。
系统死亡,往往不是因为它一无所有。
而是因为在唯一 binding 的那一维,它恰好什么都没有;或者拥有很多,却没有一种能在窗口关闭前换成那一维。
后路四问
| 问题 | 要抓的不是 | 真正要抓的 |
|---|---|---|
现在是哪根约束 λ > 0 | 困难清单 | 唯一正在截断行动的维度 |
| 后路与它是否同单位 | 总价值 | 能不能直接解除该约束 |
| 异单位资源能否兑换 | 理论价格 | 兑换率、调用率与剩余窗口 |
| 主路与后路是否独立 | 物理位置 | 会不会被同一个共因一起拿走 |
三个该的姿态
✅ 按约束维度盘点后路:别只数现金、时间和方案,先看它们各自能解除哪根 λ。
✅ 压力测试兑换链:把权限、延迟、市场、交接和他人同意算进去,别把“理论可换”当“届时可用”。
✅ 对不可替代之物前置护栏:不能补偿的损失,只能在越线以前保护。
三个不该的姿态
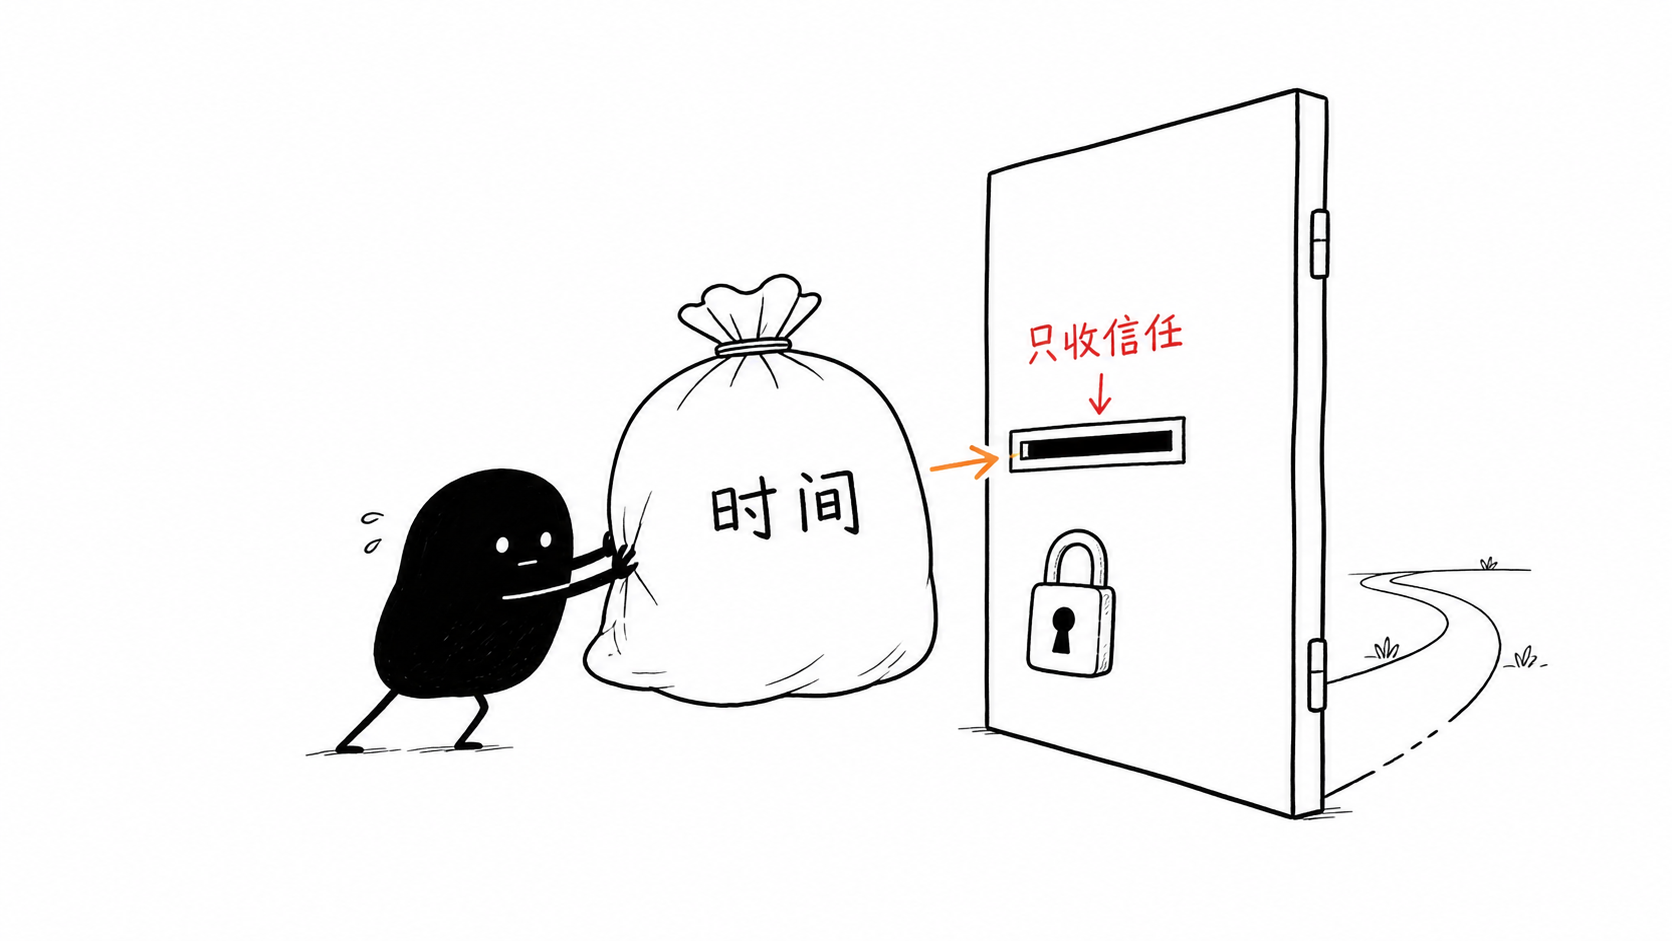
❌ 用总资产掩盖关键维度为零。总分再高,也过不了一扇只认特定钥匙的门。
❌ 把同一故障域里的复制品叫冗余。共用一个共因的第二份,只是第一份的复数。
❌ 相信危机中仍能按平时价格兑换。危机最先摧毁的,常常就是兑换本身。
证伪条件
如果一个系统中的所有资源都能在任意时刻、零延迟、零损耗、无需权限且不受共同故障影响地互相兑换,那么“后路必须与 binding constraint 匹配单位”就是多余条件;只看冗余总量即可。
但只要存在时间窗口、不可逆损失、交易对手或共同故障,后路就有单位。
最后一句
真正的后路,不是你还拥有多少东西。
是世界突然只收一种货币时,
你手里恰好有;
而且来得及递出去。
否则,你会抱着满仓财富,
站在那扇已经关上的门外,终于明白:
不是你付不起。
是你拿错了钱。
(箭到底了。)
延伸 · 同簇「第四部 · 冗余」 · 目标外的冗余 · 目标之外的第二条命 · 冗余的半衰期 · 冗余的再生