最后一个还能拨动的杠杆
追本之箭 — 最后一个还能拨动的杠杆
2026-08-18 Tue 07:02
起点:系统也会离开你的手
系统与目标 说:目标是碰不到的结果,系统才是手里能拨动的杠杆。
能启动的冗余 说:冗余不是拥有备用资源,而是约束过线时,那份资源能从库存变成动作。
两句话相撞,会裂开一个更危险的问题:
如果冲击到来时,你已经拨不动那套系统了呢?
平静时,一个人能规划、比较、等待、拒绝、求助,也能照表执行。可人在缺睡、重病、恐慌、亏损、羞耻或权力压迫里,能做的动作会一项项消失:复杂计划读不进去,长期收益等不起,备用方案不敢切,连开口求助都变得太贵。
目标当然不全受你控制。
但更狠的事实是:系统也不天然受你控制。
它只有落在你此刻还够得着的动作里,才算你的系统。
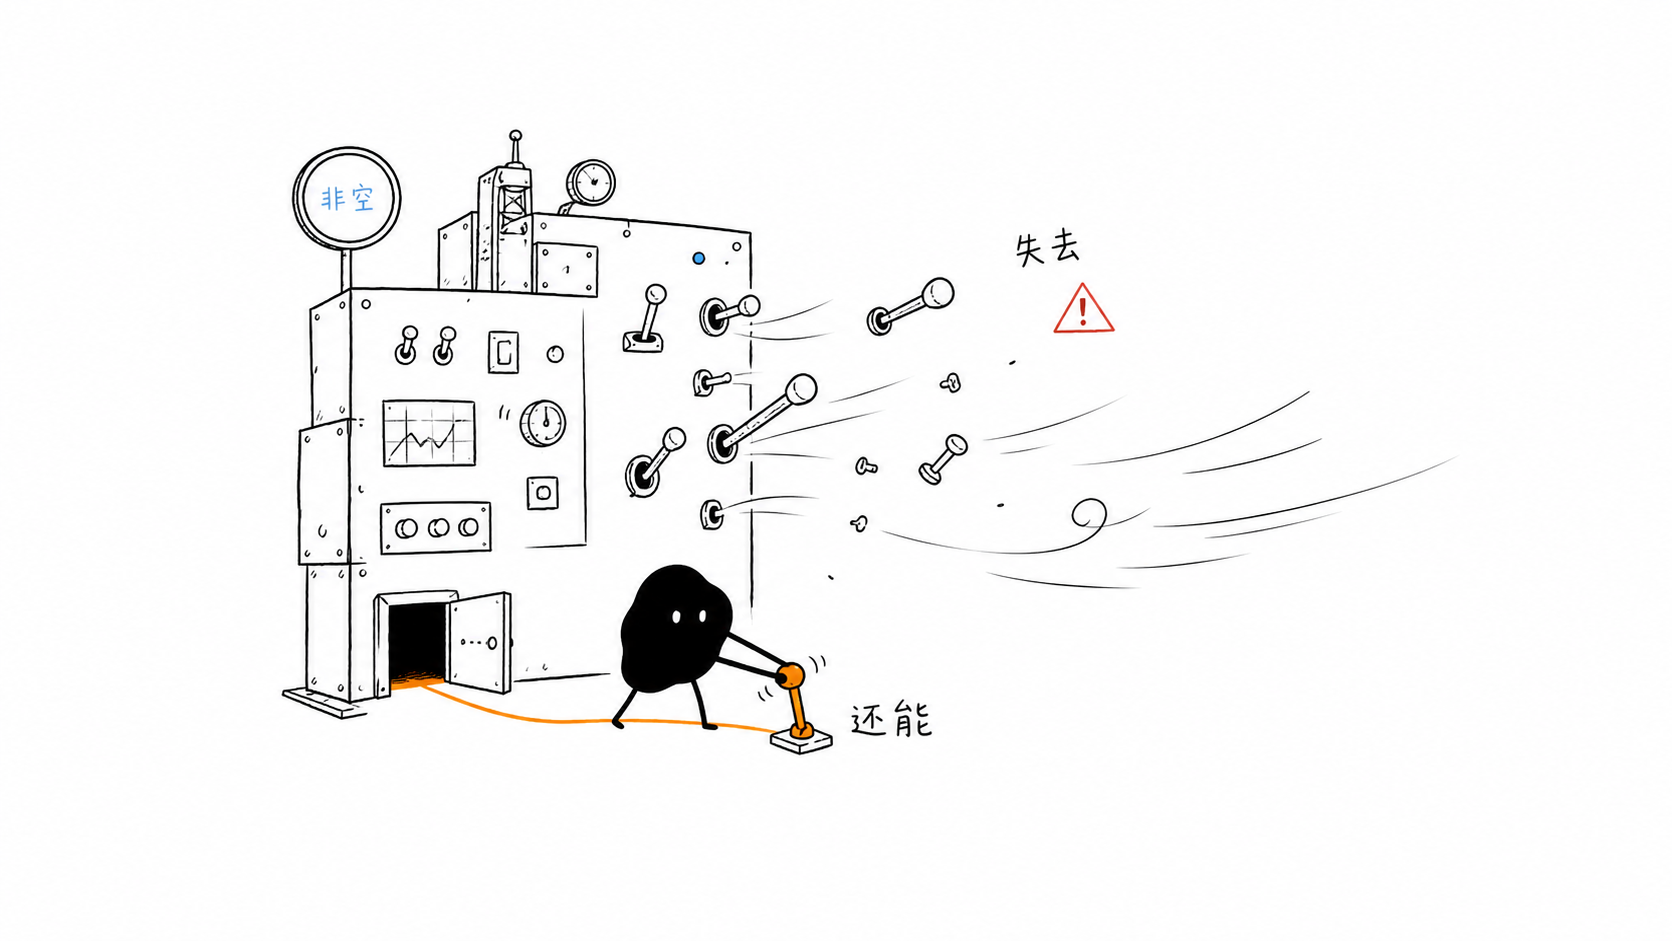
于是冗余的终极任务,不是让仓库更满,而是让世界最坏时,你的手里仍有一根杠杆。
第一层:可达
把一个人在状态 s 下真正能执行的动作,记作:
A(s) = 此刻可达的动作集合晴天时,集合很大:
A(平静)
= {分析、等待、谈判、拒绝、求助、切换、退出……}
风暴里,集合会收缩:
A(恐慌)
= {立刻止痛、服从惯性、抓住最近的确定性……}
动作并没有从宇宙中消失。
它只是退出了你的可达集合。
这就是为什么“你明明知道该怎么办”常常毫无用处。知道,只说明动作存在于认知地图;能做,才说明动作存在于控制集合。
两者之间隔着一整笔执行成本:
动作可达
= 看得见
× 做得起
× 来得及
× 有权限
× 承受得住后果
任一项归零,那个动作就只是纸上的门。
所以系统不该被定义为“一套正确规则”。更准确的定义是:
系统,是在当前状态下仍然可达的一组规则。
第二层:晴天
因为人会把设计时的自己,偷换成执行时的自己。
清醒时写下的系统,默认未来仍有同样的注意力、判断力、时间、身份安全和组织权限:
冷静时:出现风险 → 评估 → 比较方案 → 果断切换
真实时:出现风险 → 害怕 → 拖延 → 等待更多证据
规则没有错。
操作员变了。
很多“好系统”因此只在不需要它的时候好用。它要求一个已经稳定的人去执行稳定协议,要求一个还有余力的人去启动余力,要求一个没有被目标绑架的人承认目标该停。
这像在岸上写了一份完美的溺水指南,然后责怪水里的人没有逐条阅读。
真正的压力测试不是:
我状态最好时,能不能把这套流程走完?
而是:
我的控制集合缩到最小时,哪一步还留在里面?
系统的强度,不由它最完整时能做多少决定;而由它最虚弱时还保留多少决定。
第三层:门槛
不是把系统做小。
是把关键动作的启动门槛,压进最坏状态的能力以内。
设某动作 a 的执行成本为 C(a),人在状态 s 下剩余的控制预算为 B(s):
a 可达,当且仅当 C(a) ≤ B(s)冲击会让 B(s) 急剧下降。若救命动作仍然很贵,它会最先从集合里掉出去。
所以冗余不只是在资产端加东西,还要在动作端减成本:
| 纸面动作 | 隐藏成本 | 压低门槛后的动作 |
|---|---|---|
| 重新评估全部计划 | 要判断、要取舍 | 先冻结新增承诺 24 小时 |
| 决定是否切换路径 | 要承认主路失败 | 信号过线,默认切 B 路 |
| 向外求助 | 要组织语言、暴露脆弱 | 只发预先约定的一个词 |
| 紧急退出 | 要对抗沉没成本 | 预授权的停止按钮 |
| 恢复完整系统 | 要有足够能量 | 只闭合一个最小反馈环 |
这些动作看起来“不够聪明”。
恰恰因为它们不需要临场聪明,才配进入危机系统。
可启动的冗余,本质上是在平静时替风暴中的自己预付执行成本:把判断提前,把权限提前,把语言提前,把第一步提前。
第四层:外置
当内部控制预算不足,控制必须被暂时外置。
这就是冗余的另一种形态:不是多一份资源,而是多一个动作主体。
我还能执行
  → 我按协议启动

我已经不能执行
  → 环境、工具或可信的人按协议接管最小动作
自动扣除的储蓄,比“记得存钱”更抗疲惫。
预先设定的断路器,比恐慌中的克制更可靠。
约定收到一个暗号就来接人的朋友,比“有需要随时找我”更可调用。
这里的关键不是把人生交给别人。
而是把一小段控制权的传递写进系统,使主体最弱时,仍不至于被当下状态永久代表。
成熟的外置控制有三条边界:
触发条件明确
接管范围最小
恢复条件可验证
没有触发条件,是越权。
没有范围,是夺权。
没有恢复条件,是托管变囚禁。
所以外置控制保护的不是别人替你做主,而是你失去临场能力时,过去那个更完整的你仍能发出一条窄窄的指令。
第五层:授权
自由不等于每一刻都重新决定一切。
若必须在最坏状态里重新证明每个决定,最坏状态就获得了最高主权。
恐慌可以推翻平静时的判断。
成瘾可以撤销清醒时的边界。
短期痛苦可以征用长期留下的冗余。
这不是自由。
这是让控制预算最低的那个瞬间,垄断整个人生。
预承诺之所以正当,不是“过去的我比现在的我高贵”,而是它承认一个人由多个状态组成;不能让其中最窄、最急、最痛的状态,冒充全部的我。
于是系统的控制权不是一个点,而是一条跨时间的接力:
平静的我设计低门槛动作
  → 风暴中的我启动或被接住
    → 恢复后的我收回完整控制
冗余保存的,正是这条接力不能断掉。
终点:非空
钻到底,自由不是“我能得到想要的结果”。
结果从来不完全归你。
自由甚至不是“我拥有很多选择”。很多选择在真正需要时,都会从可达集合里蒸发。
自由最小的形式只有一句:
无论状态怎样恶化,我的可达动作集合仍然非空。
自由的底线:|A(s)| ≥ 1至少还能暂停。
至少还能发出求助信号。
至少还有一条不必重新证明的退路。
至少有一个动作,不被目标、恐慌、羞耻、疲惫和惯性全部拿走。
这才解释了冗余为什么不能用平均效率衡量。它不是为了让顺境里的选择更多,而是为了让逆境里的选择不归零。
也解释了系统为什么不能只写最佳实践。系统真正要保住的,不是完美运行,而是主体仍在场。
诊断表
| 症状 | 底层真相 | 动作 |
|---|---|---|
| 明知该做什么却做不出来 | 动作在地图里,不在可达集合里 | 拆出执行成本最低的第一步 |
| 危机时还要求完整判断 | 用晴天操作员设计风暴系统 | 预付判断、语言与权限成本 |
| 有冗余却无法启动 | 启动成本高于剩余控制预算 | 降门槛,绑定默认动作 |
| 最坏时完全靠意志 | 控制没有外置接口 | 设计最小、可恢复的临时接管 |
| 一次崩溃就失去所有选择 | 可达动作集合归零 | 先保住一个永不被征用的动作 |
三个该的姿态
✅ 按最坏状态设计入口——系统不是给最清醒的你看的,是给已经够不着大多数动作的你用的。
✅ 替关键动作预付成本——提前定义信号、第一步、权限与接管边界。
✅ 守住一个不可征用的动作——暂停、求助、退出,至少有一个永远留在可达集合里。
三个不该的姿态
❌ 把“知道方法”误当成“拥有控制权”。
❌ 让危机中的自己重新审批整套危机协议。
❌ 用顺境里的高效率,换掉逆境中最后一个选择。
证伪条件
如果把关键动作的执行成本压低、预先授权触发器,并增加最小外置接管后,人在高压状态下仍不能提高启动率、缩短响应时间或降低不可逆损伤,那么“冗余的核心价值是维持非空控制集合”这个命题就是错的;失败应主要归因于信号选错、资源真实耗尽,或这套系统本就不值得继续。
最后一句
别问一套系统在你强大时,能把你送多远。
问它在你最弱时,还肯把哪一个动作留在你手里。
目标可以失去。
计划可以中断。
系统甚至可以停机。
只要还有一根杠杆能被拨动,你就没有被此刻彻底判决。
真正的冗余,是世界一层层拿走你的办法时,
替你藏住最后一个“还能”。
(箭到底了。)
延伸 · 同簇「第二部 · 约束是现实的定价器」 · 冗余是约束的显影剂 · 越线的约束 · 每一步都合规终点仍越界 · 约束之刀