每一步都合规,终点仍越界
追本之箭 — 每一步都合规,终点仍越界
2026-09-12 Sat 07:04
起点
系统与目标 说:目标只负责指方向,真正反复产生结果的是系统。
有护栏的系统 说:系统还要服从几条不能被目标买走的不变量,否则重复会把越界自动化。
把护栏写进系统,危险仍没有消失。因为一条规则可以在每次执行时都合规,重复一千次以后,却把系统送到边界之外。
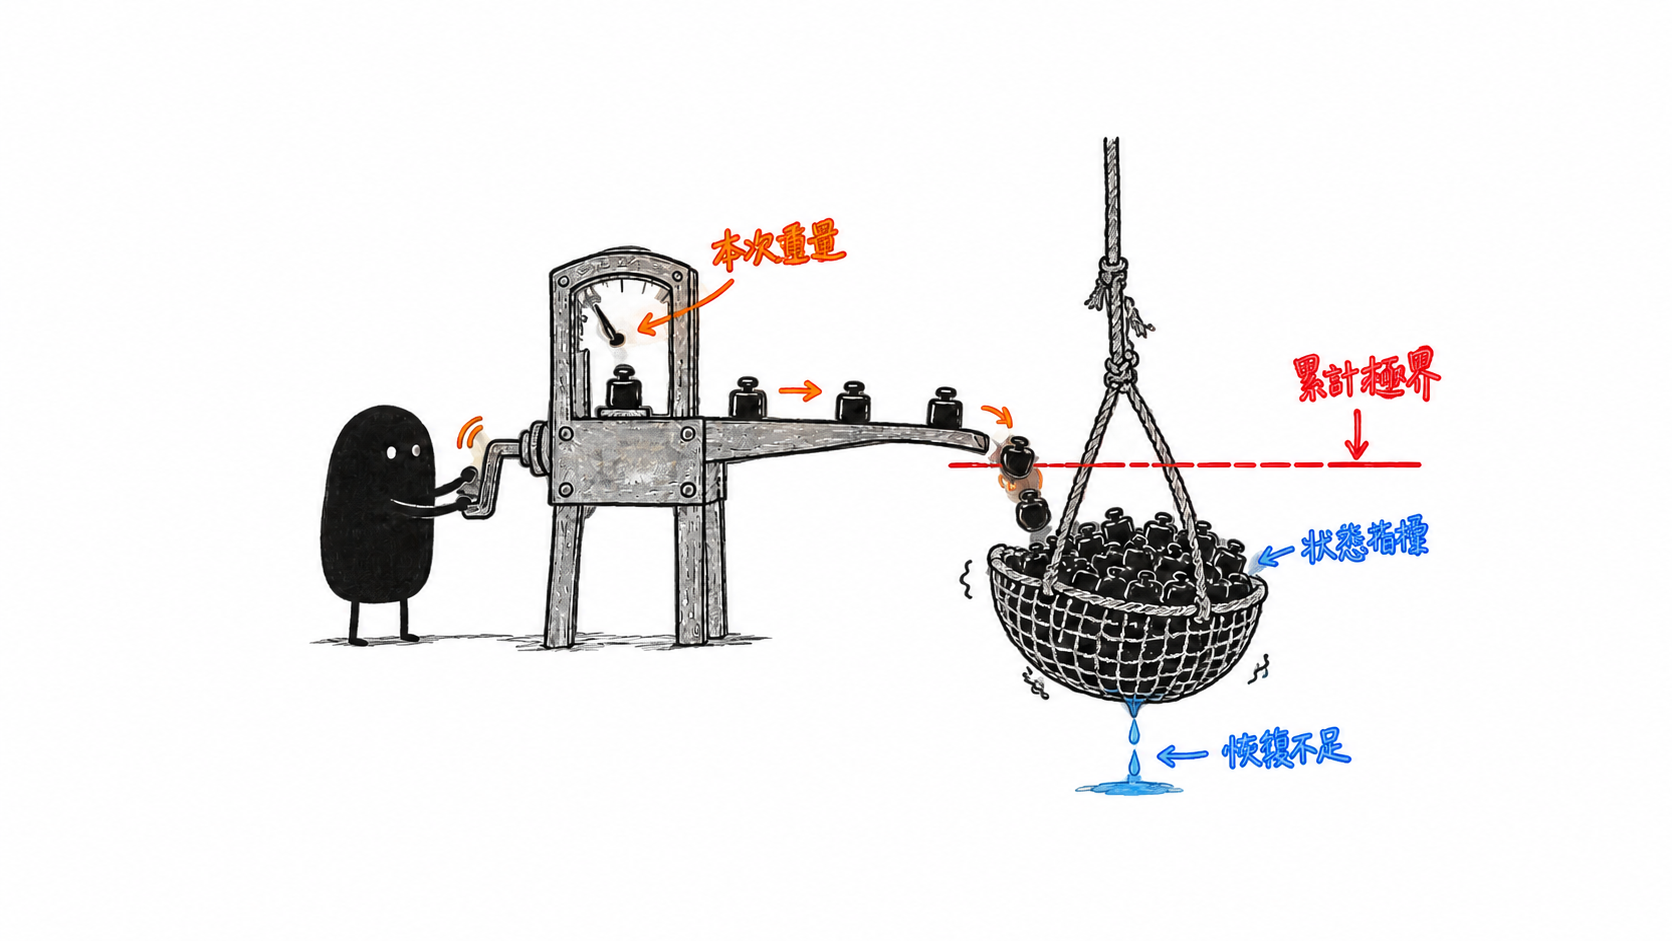
每天只少睡半小时,没有一天越过熬夜红线;每次只加一点风险,没有一笔交易超过仓位上限;每次只推迟一个维护项,没有一次改动大到必须停机。逐次审查全部通过,疲惫、相关性和技术债却持续累积。
这里有一个被护栏漏掉的时间维度:
护栏审查的是这一步,后果结算的是整条轨迹。
单步合规只能证明这一刻的动作没有越过动作边界,不能证明累计状态仍在安全域内。
裂缝在这里:如果每一步都被允许,最终的越界究竟从哪一步开始?
第一层:逐步
最容易写进流程的护栏,是动作上限。
本次支出 ≤ 单笔限额
本次加班 ≤ 两小时
本次风险暴露 ≤ 账户上限
本次例外 ≤ 授权范围
它们检查的是控制量 u_t:第 t 次执行时,系统用了多大的力。只要 u_t 没有超过阈值,这一步就放行。
这种检查对单次事故有效。一次动作本身就足以造成不可接受后果时,限制单次强度能直接挡住它。
可系统的力量来自重复。同一个动作一旦被写成日常策略,它就不再只产生一次结果。每次都很小的作用,会被时间保存下来。
护栏若仍只看 u_t,就像每次只审一张账单,却从不看余额。它能证明每笔钱都按规定花了,证明不了账户还没有透支。
第二层:存量
动作会结束,状态会继承。
今晚少睡的半小时不会在天亮时自动归零。一次仓位调整会进入下一笔交易的风险底座。一个被推迟的维护项,会改变以后每次修改的难度。一次没有兑现的小承诺,会留在关系对下一次承诺的先验里。
这些都不是动作。它们是状态量:疲劳、总暴露、技术债、信任。
系统在第 t+1 次启动时,并不从原点开始。它继承第 t 次结束后的世界:
x_(t+1) = x_t + d(u_t) - r_t其中:
x_t是第t期开始时已经积累的损耗状态;d(u_t)是本期动作写入状态的新增损耗;r_t是同一期间真正完成的恢复、偿还或再生。
单步护栏限制的是 u_t,安全真正依赖的却是 x_t。两者不在同一个时间尺度上。
于是每一次“没事”都可能是真的:本次损耗很小,眼前没有事故,动作也确实合规。错误藏在另一个判断里:把“这次没事”推成“这样一直做也没事”。
第三层:积分
不一定会越线。关键是损耗与恢复的长期差额。
把前面的更新式展开:
x_T = x_0 + Σ[d(u_t) - r_t],t = 0 ... T-1只要长期平均的 d(u_t) 高于 r_t,括号里的净值就持续为正。每一次增加都可以低于单步阈值,x_T 仍会随着时间穿过状态上限。
这给出了一个严格的证伪条件:如果动作不会留下任何状态、所有影响都能在下一期完整恢复,或长期恢复量始终不低于损耗量,那么局部合规不会因重复自动变成累计越界。此时检查单步动作已经足够。
现实里更难的一点是,恢复能力本身也可能被损耗削弱。睡眠债越深,白天越难用高质量休息偿还;技术债越厚,一次维护能清掉的债越少;信任越低,同样一句解释能修复的关系越少。
更新式会因此变成:
x 越高 → r(x) 越低 → 净损耗越大 → x 继续升高越线前的很长一段时间里,系统仍然没有一笔明显违规。它只是把低于阈值的损耗稳定地生产出来,同时把恢复能力慢慢吃掉。
第四层:失责
逐步审查会把因果切碎。
每一次行动都可以单独辩护:今天有紧急任务,这次机会窗口很短,这个维护项下周再做,这个承诺晚一天不影响关系。辩护甚至可能全部成立。
可系统级后果不要求某一步“罪大恶极”。它只要求同一种小损耗被稳定重复,而且没有一条规则负责结算总量。
这会制造一种特殊的无人负责:
执行者只对本次动作负责
审批者只对单步阈值负责
系统负责重复,却没有主体替整条轨迹负责
最后,每个人都能证明自己没有批准危险动作,累计状态却已经不可接受。
这类失败不能靠寻找“第一次违规”来解释。那一步可能根本不存在。真正有因果力的是一条允许动作不断重来的规则。
因此,单步合规不能洗掉累计因果。一次动作是否可辩护,和一套允许它无限重复的制度是否可辩护,是两个问题。
第五层:轨迹
护栏必须读取系统留下的状态。
动作上限仍然有用,但它只能挡单次冲击。对会累积的损耗,系统还要同时知道三件事:当前存量离边界多远,最近一段时间消耗了多少,恢复能力有没有跟上。
可以把运行许可写成一组条件:
本次动作合规
且 累计损耗仍在预算内
且 恢复速率没有跌破最低线
任一条件失败,默认动作应从“继续但少一点”切换成降载、偿还或停机。这里的关键不是再加一个提醒,而是让下一步的执行权取决于上一段轨迹是否已经完成结算。
时间窗解决短期累积:单次不超限之外,再检查一周、一月或一个项目周期的总量。状态阈值解决长期侵蚀:只要疲劳、债务、暴露或信任掉到某条线,系统就不能继续按原速运行。恢复条件解决假重置:日历翻页不等于状态归零,只有存量真正再生,额度才回来。
这和护栏不能刚好够用关注的安全余量不同。余量处理边界周围的未知;轨迹约束处理时间内部的累计。两者缺一,系统都可能在纸面合规时穿过真实边界。
终点:重复规则拥有累计后果
单次行动当然有意义。问题在于,一项被允许的动作,不因此获得无限重复的许可证。
系统与目标 把力量交给重复。有护栏的系统 给这股力量划边界。现在还要补上时间:边界必须约束系统反复运行后留下的状态。
系统的安全条件应写成:
每一步可接受
整段累计可承受
损耗以后仍能恢复
如果一套规则只验证第一行,它保护的是动作的清白,不是系统的生存。
系统最后越界时,找不到违规的那一步,并不证明无人负责。
它只证明责任一直藏在那条允许每一步不断重来的规则里。
(箭到底了。)
延伸 · 同簇「第二部 · 约束是现实的定价器」 · 越线的约束 · 最后一个还能拨动的杠杆 · 约束之刀 · 约束是系统的触觉