护栏不能刚好够用
追本之箭 — 护栏不能刚好够用
2026-08-21 Fri 12:39
系统与目标的结论:目标定罗盘,系统迈步。有护栏的系统的补丁:步子必须在约束内迈,护栏是不可牺牲项。
把两篇焊在一起,得到一幅工整的图景——有方向、有纪律、从不越线的执行者。
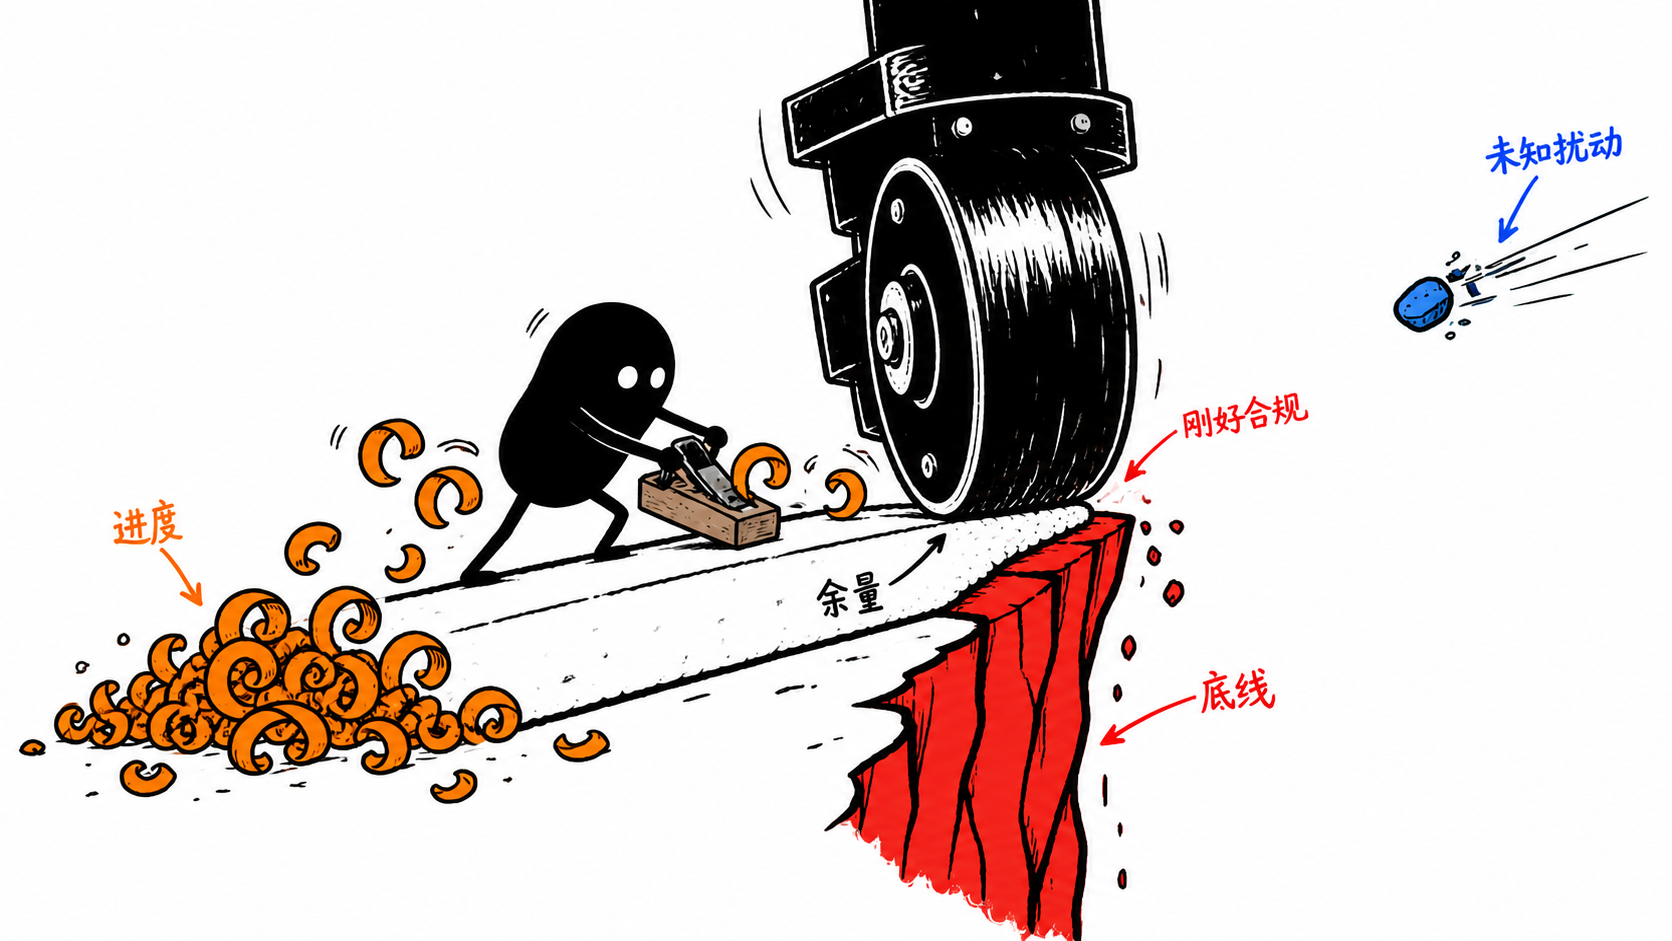
这幅图的问题不在于它是错的。它恰好描述了出事前最后一帧的样子。
一个真正有效的优化器,干的第一件事就是把护栏用尽。不是违规,是贴线。有正 shadow price 的约束被精确地推到 binding,安全余量被兑换成目标进度。纸面零违规。物理上,系统正站在悬崖边,鞋底只剩摩擦力。
第一层:贴线
约束优化的互补松弛条件说得很清楚:对于不等式约束 g(x) ≤ 0,若其在最优点处对应的乘子 λ > 0——即该约束对目标函数有正的 shadow price——则由互补松弛 λ · g(x) = 0 可知,该约束在该最优点必然 binding:g(x) = 0。只要一条护栏挡住了你想去的方向,优化器的工作就是把你送到这条护栏的边缘——不是附近,是正好压线。
这不是 bug,是 feature。约束是系统的触觉讨论过 shadow price 的信号功能,但那篇关心的是约束如何反馈信息。本篇关心更朴素的事实:一个遵纪守法的优化器,在它运行得最好的时候,会把每条有正 shadow price 的约束都推成 binding。
从"不得少于6小时睡眠"到"恰好睡6小时",距离只有一个有效的系统。
裂缝在这里:约束写的是可测量的阈值,被保护的却是不可直接测量的东西。
第二层:代称
"不低于6小时"保护的不是6小时本身,是恢复能力。"现金不低于三个月支出"保护的不是那个数字,是不被迫在最差时点做不可逆决策的自由度。"每周至少一次深度对话"保护的不是频次,是关系中信任的存量。
每条护栏都是一个 proxy。系统学会满足的是 proxy,不是它身后的东西。
这产生一个精确的失败模式:系统可以在所有可测阈值上得满分,同时在所有被保护的真实变量上持续恶化。睡够6小时但全是浅睡眠。现金刚好三个月但全部是应收账款。每周对话一次但全是事务性交接。
指标绿灯亮着,保护对象已经在出血。
这还只是 proxy 本身忠实的情况。更常见的是——
第三层:迟滞
测量有精度。反馈有延迟。边界本身会漂移。
当仪表盘显示"刚好达标"时,真实状态落在以读数为中心的误差带 [x − σ, x + σ] 内。如果 x 本身就压在边界上,且估计误差近似无偏、关于零对称,那么真实状态越线的概率约为一半。当误差分布不对称或存在偏倚时,越线概率不一定是一半——但只要误差分布在越界方向分配了非零的概率质量,越线概率就是正的,其大小取决于具体的分布形状与参数。而在真实系统中,完全排除越界方向上的概率质量几乎不可能。
这不是极端情形。这是零余量系统的常态:读数合规与真实合规之间,总隔着一层不为零的越线风险。
| 信号 | 它告诉你的 | 它没告诉你的 |
|---|---|---|
| 所有指标刚好达标 | 系统未违规 | 真实状态的误差带与违规区有交集 |
| 连续 N 周无违规记录 | 优化器很有效 | 全部缓冲已被兑现为进度 |
| 富余资源被视为浪费 | 效率叙事在运行 | margin 正在被目标系统征用 |
| 约束被修改得越来越"合理" | 护栏在适应现实 | 目标的保证金正在被透支 |
| 触发频率为零 | 没有碰到护栏 | 或者:护栏已被推到不会触发的位置 |
再叠加反馈延迟 τ:你此刻读到的数据描述的是 τ 之前的世界。零余量加延迟,等于用过时的地图走悬崖。
读数刚好合规,隐含三个前提:模型无误差、测量无延迟、世界无漂移。真实系统通常无法同时保证这三者为零,因此不能据此把 margin 设为零。问题不再是"怎么测得更准",而是"需要多厚的距离"。
第四层:余量
真正的护栏不是一条线,是一段距离。
对约束 g(x) ≤ 0,定义安全侧的有符号裕量 slack(x) = −g(x):可行域内 slack 为正,边界上为零,违规区为负。把安全重写为:
slack(x) ≥ margin(σ, τ, C_recovery)σ 是估计不确定性,τ 是反馈延迟,C_recovery 是越线后的恢复成本。三个变量中任何一个增大,所需余量都必须变厚。更具体地:越不可逆的(离婚、破产、器官损伤),越迟到的(癌症早期无症状、信任侵蚀无读数),越难测的(心理耗竭、文化腐蚀),margin 就越必须是厚的、刚性的、不可被当前目标征用的。
该做的三件事:
- 把 margin 从目标函数中隔离。 余量不是"还没用掉的资源",是"不允许被用掉的资源"。它的预算科目叫不确定性保险,不叫闲置。
- 让 margin 随不确定性自动缩放。 新领域、新关系、新身体状态——不确定性高时 margin 应自动加厚,不是等出事后手动补。
- 定期审计哪些 margin 已被系统静默征用。 上季度还有的缓冲,这季度是否已经变成了"正常运行水位"。
不该做的三件事:
- 不该把"从未触发"当作护栏太松的证据。 触发频率为零可能恰恰说明 margin 在工作。拆掉它的理由不能是"从来没用过"——你也从来没用过安全气囊。
- 不该让优化器看见 margin。 余量一旦进入目标函数的可行域,就会被花掉。margin 必须在优化器的视野之外,作为硬约束的一部分,而不是软资源。
- 不该用均值设定 margin。 均值保护你在平均情况下不出事。杀死你的从来不是平均情况。
但 margin 的理由不止是工程安全。它的根基在更深的一层——认识论层面。
第五层:无知
余量表面上是闲置容量。底层是一个认识论声明:我的模型不完备。
一个把所有 slack 都兑换成进度的系统,做了一个隐含的本体论承诺——它声称自己已经建模了所有会发生的事。没有黑天鹅,没有模型外的因果链,没有方程组里缺失的变量。
这是人类认知史上最昂贵的假设。
目标的可接受域讨论过把目标从点扩展为域。本篇要说的更底层:margin 是给你尚未遇见的世界状态保留的因果干预权。你不知道什么会出错——如果知道,那就不叫不确定性——但你知道出错时需要空间来纠正。
没有余量的系统,不是效率最高的系统,是对自己的无知最无知的系统。
证伪条件:
本文的核心断言是:在真实状态可能向边界外扰动、估计误差或反馈延迟非零且没有额外纠偏机制的条件下,零余量会使单次越线概率为正;重复暴露于该条件下,至少发生一次越线的累计风险随暴露次数单调不减——当新增暴露带来非零的条件越线概率时严格递增。以下任一条件成立即可推翻:
- 给出一个机制,使系统在零余量、非零估计误差和非零反馈延迟下,单次越线概率严格为零——而非仅在有限观测期内未被观测到。
- 存在一种可实现的测量与反馈技术使
σ → 0且τ → 0,同时成本不趋向无穷。 - 构造一个可证明完备的模型,使所有可能的世界状态均已纳入约束集,从而消除"模型外扰动"这一前提。
条件 1 是机制性的,条件 2 是技术性的,条件 3 是逻辑性的。三条都极难成立——这正是 margin 必须存在的原因。
如果余量是留给无知的空间,那把它花光意味着什么?
第六层:最后一寸
把护栏用到零余量,不叫自律。那是把世界纠正你的最后一寸空间也卖给了目标。
每一分钟的缓冲、每一块钱的储备、每一点未被榨干的注意力,都是现实向你发出信号时你还能接住的带宽。卖光它们,你不是变得更高效了——你是把耳朵也割掉了,然后宣布世界很安静。
系统的痛觉讨论过摩擦作为信号。本篇的终点更冷:没有余量的系统不是感觉不到痛,是取消了痛觉存在的物理条件。信号要传导需要介质,纠正要发生需要空间。零余量把两者一起消灭了。
最危险的系统不是失控的系统。是每一个指标都精确合规、每一条约束都恰好满足、每一分资源都被分配到最优用途的系统。
因为那意味着,下一个扰动——任何扰动——都没有地方被吸收。
延伸 · 同簇「第四部 · 护栏」 · 没有发生的功劳 · 有护栏的系统 · 系统会把安全翻译成风险预算 · 护栏也会疲劳