系统会把安全翻译成风险预算
追本之箭 — 系统会把安全翻译成风险预算
2026-09-03 Thu 07:01
起点
系统与目标 说:目标是罗盘,系统是你唯一能拨动的杠杆;优化器会把资源朝目标方向压。
目标外的冗余 说:给目标外事件预留生存空间,保证尾部冲击打不死你。
两句话放在一起,似乎会给出一个干净的答案:
建立系统追逐目标,同时保留冗余吸收冲击。攻守兼备。
但这个答案忽略了一件更阴险的事:
只要优化系统能看见安全余量,它就会把余量翻译成"还可以多冒多少险"——直到旧的毁灭概率被恢复。
你加了一道安全垫。系统没有因此变安全。它变得更敢冒险了。新增安全不降低风险,只提高暴露。
第一层:翻译
冗余在设计者眼里是吸收层——事故发生之后,它接管损失。
但冗余一旦被系统感知,它在优化器眼里就不再是吸收层。它变成另一种东西:
设计者的定义:余量 = 事故后的损失吸收层
优化器的定义:余量 = 事故前的可用风险额度
翻译过程不需要任何恶意。它只需要一个正在运行的目标函数。
目标函数要求最大化某个指标——速度、收益、产出。而安全余量在指标面前意味着:有一部分容量没有被用于推进目标。
没有被用于推进目标 = 还有空间。
还有空间 = 可以再加码。
于是:
安全余量 ↑
  → 优化器感知可用容量 ↑
  → "还有空间"被翻译成"还没拼尽"
  → 暴露水平 ↑
  → 旧的毁灭概率被恢复
安全升级没有失败。它被翻译了。
第二层:贴边
因为空着的容量,在目标函数里有一个致命属性:
它的账面成本是确定的,而它保护的那个灾难是概率性的。
每一天不出事,冗余就在账面上亏一天——现金趴着没收益,时间空着没产出,仓位留着没回报。
每一天不出事,优化器就多一天证据:"看,不需要那么多余量。"
第 1 天:余量没用上。优化器:浪费了 1 天产能。
第 30 天:余量没用上。优化器:浪费了 30 天产能。
第 365 天:余量没用上。优化器:这是一整年的未使用产能。
随着平安天数累积,"征用余量"的论证越来越强,而"保留余量"的论证只能说"但万一呢"。
"但万一呢"不生产数字。优化器生产数字。
这就是为什么优化器会贴边运行:它不是在冒险,它是在做它的工作——最小化未使用产能。安全余量每多存在一天,就多承受一天"你在浪费资源"的压力。直到余量被削减到刚好够覆盖已知风险——而冗余本来要保护的,恰恰是未知风险。
贴边不是过度冒险的结果。它是优化器的稳态。
第三层:反身
因为安全不只改变客观条件。它改变主观感知,主观感知改变行为,行为再改变客观条件。
安全升级
  → 安全感 ↑
  → "我能承受更大冲击"
  → 行为激进 ↑
  → 实际暴露 ↑
  → 安全感带来的保护被暴露吃掉
这是一个反身性回路。安全措施不是在真空中保护你;它在改变你敢做什么。而你敢做什么,决定了你实际暴露于多大的风险。
有了安全带,开得更快。有了头盔,撞得更猛。有了止损线,仓位开得更满。有了存款缓冲,消费压得更紧。有了保险,检查做得更少。
防护没有失败。防护被行为吃掉了。
写成一个等式:
R_effective = R_nominal − ΔExposure(R_nominal)R_nominal 是你名义上增加的安全余量。ΔExposure 是感知到这份余量后增加的暴露。如果 ΔExposure 与 R_nominal 成正比——而在一个持续运行的优化器里它倾向于如此——那么:
R_effective ≈ 常数,无论 R_nominal 怎么增加。
你往杯子里加水,杯底在同步漏水。名义安全不断提升,实际安全原地踏步。
这解释了一个反直觉的现象:许多安全技术升级之后,总事故率并没有按比例下降。不是安全技术不管用,是安全技术释放的安全感被行为反身性地征用了。
第四层:分界
一刀干净的切割:
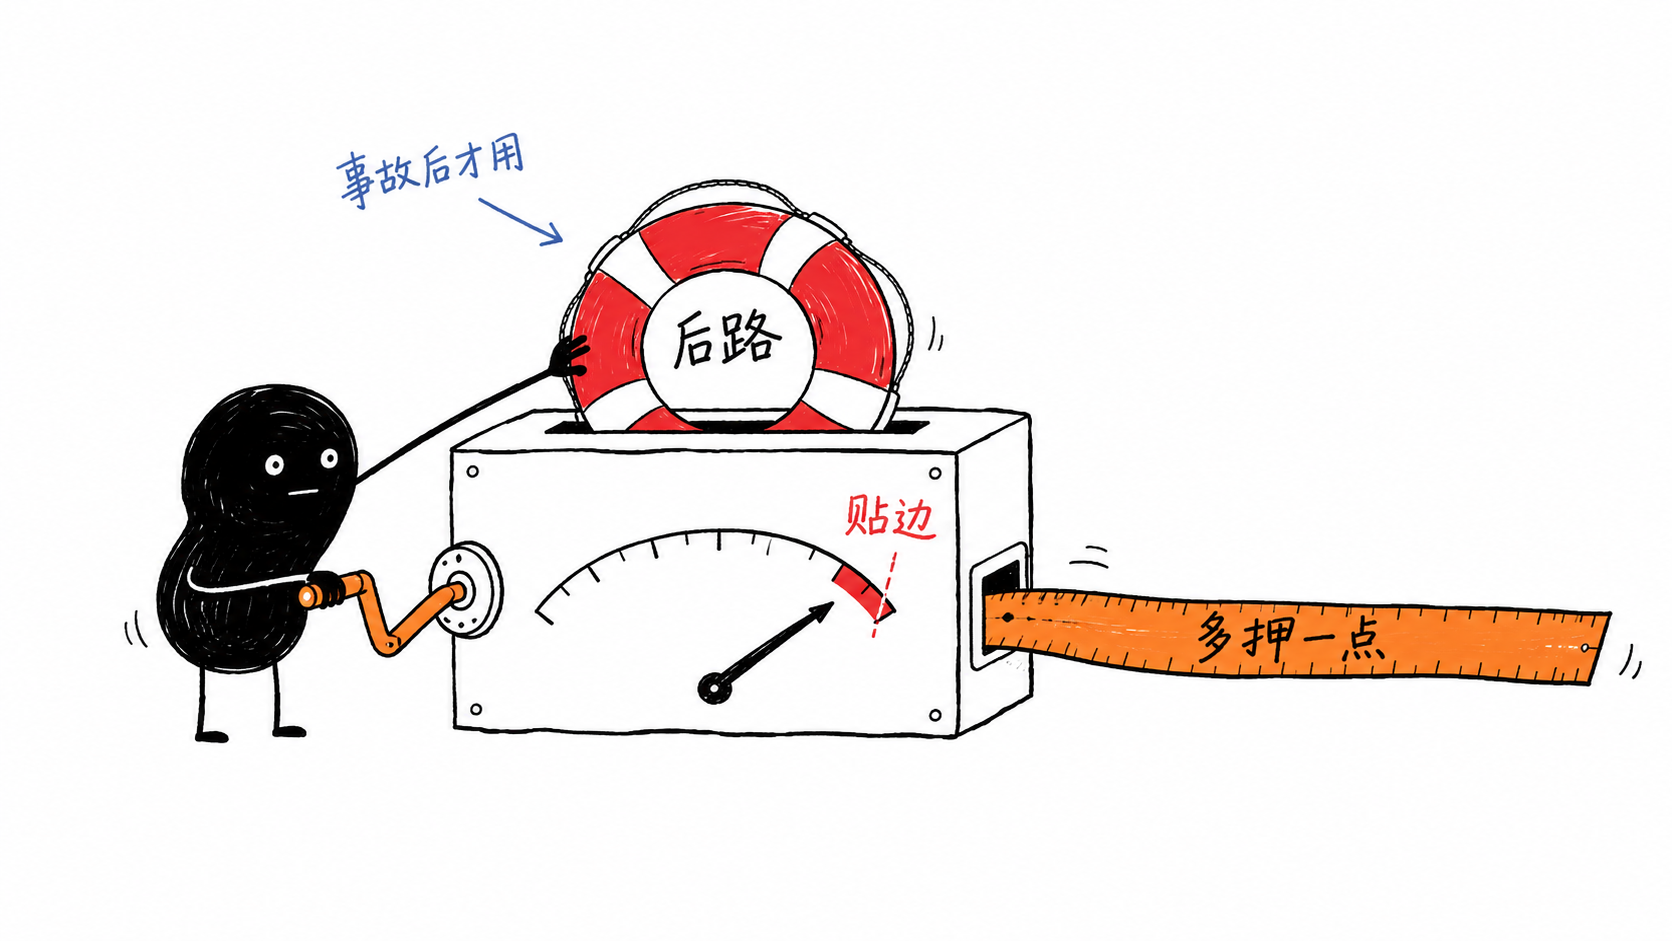
如果一份冗余在事故发生之前改变了你敢下注的规模,它已经不是缓冲。它是杠杆。
区分真冗余和伪杠杆,不靠它的名字,靠它对行为的因果作用:
| 事故前 | 事故后 | |
|---|---|---|
| 真冗余 | 不改变下注规模 | 吸收损失 |
| 伪杠杆 | 放大下注规模 | 名义上吸收损失,但损失已因下注放大而更大 |
伪杠杆的特征:你以为你在增加后路,实际上你在提高赌注。后路确实还在——但赌注已经大到后路不够用。
无余量时:下注 100,最大损失 100,无后路
加余量 50:下注 150("反正有余量"),最大损失 150,余量 50
净效果:比没有余量时多亏 50
余量的存在,让你亏得更多。
这就是目标的保证金那篇没走到的地方——保证金机制解决了"目标失败后谁来赔",但没有处理一个更早的问题:保证金的存在本身会不会让目标变得更激进,以至于保证金不够赔?
答案是:只要保证金对目标函数可见,就会。
第五层:隔离
工程答案只有一个字:
断。
让冗余只在失败之后取得执行权。在正常态,不允许优化器把它计入可下注资产。
正常态:
  优化器可用资源 = 总资源 − 隔离冗余
  优化器看不见隔离冗余
  → 下注规模由可用资源决定
  → 安全余量不进入风险预算

失败态:
  隔离冗余获得执行权
  → 接管损失
→ 系统不中止核心设计原则:安全升级不得自动抬升风险上限。
每次增加一道新的安全措施,必须同时回答一个问题:
这道安全措施上线之后,系统允许的最大暴露是否维持不变?
如果答案是"当然可以多冒一点,反正更安全了"——你没有买到安全。你只是用安全的名义,给自己发了一张更大的风险许可证。
具体做法不复杂:
- 风险上限独立于安全措施设定,写死,不因余量变化而浮动。
- 冗余资源不进入日常可调度资源池。
- 安全余量的状态对决策层只读,不可被优化器征用。
- 新增保护措施不作为提高暴露的论据——这一条不是偏好,是硬约束。
难的不是设计。难的是在太平时期,扛住"这笔钱、这段时间、这份容量明明可以用起来"的诱惑。
因为优化器永远会问:空着的那份余量,为什么不用来推进目标?
而正确的答案是:
因为一旦你用了它,下一次事故的损失将刚好比你剩余的余量大。
终点:安全不是你有多少后路,而是后路不能被提前征用多少
把全文压成一根链条:
优化系统追逐目标
  → 安全余量被感知
  → 余量被翻译成风险额度
  → 暴露提高
  → 旧的毁灭概率恢复
  → 安全升级 ≠ 风险下降
  → 安全升级 = 暴露上升
系统与目标 说优化器会把资源朝目标压。没错——包括你以为不属于目标的那些资源。
目标外的冗余 说给目标外事件留生存空间。没错——但留了之后,优化器会把生存空间也折算成产能。
所以真正的安全,不是你名义上拥有多少余量。而是:
目标不能以"余量存在"为由,提前征用多少未来。
证伪条件
如果以下观察长期成立,"安全余量会被优化器吃掉"这个命题就是错的:
一个系统增加安全余量之后,
  暴露水平(下注规模、杠杆率、速度、承诺强度)
  在随后多个周期内保持不变或下降,
  且该系统的目标函数仍在运行。
只要目标函数仍在运行,而暴露确实没有上升——那安全余量就真的在保护你,而不是在喂养优化器。但如果每次加完安全垫之后,你发现自己"敢做更多了",请重新审视那份安全垫到底在保护谁。
最后一句
如果一份冗余会让你在事故发生前下注更大,它不是后路。
它只是穿着救生衣的杠杆。
(箭到底了。)